推荐产品


- IoT设备证书自建PKI与第三方CA怎么选?越来越多企业选了第三条路
- 用户一看到“未知发布者”就关掉?先搞清楚 OV 和 EV 的区别
- 子域名越多证书越难管?沃通 CertBot 加沃通 CaaS 才是完整解法
- 驱动签名证书过期了?旧驱动不用重签,WHQL也不用重做
- Windows 总提示“已保护你的电脑”?别急着点“仍要运行”,先做三件事
- 为了申请HTTPS专门买个域名?其实SSL证书可以直接签给IP
- 小程序突然打不开?先别查服务器,大概率是SSL证书过期了
- SSL 证书有效期已缩至 199 天,还在手动续签的团队该换自动化了
- 域名验证≠身份验证:企业SSL证书选型指南
- 从 DV 到 OV,我们花了一年多才补上金融安全这一课

JAVA HTTPS安全设置
由于HTTPS具有良好的安全性,在开发中得到了越来越广泛的应用。在jdk中提供了一个JAVA数字证书管理工具keytool,在\jdk\bin目录下,通过这个工具可以自己生成一个数字证书,生成命令如下:
keytool -genkey -alias tomcathttps -keyalg RSA -keysize 2048 -keystore lmc22 -validity 365
注意:该命令要在bin目录下执行
命令解释:
genkey:表示要创建一个新的密钥。
-alias:表示keystone的别名。
-keyalg:表示使用的加密算法是RSA,一种非对称加密算法。
-keysize:表示密钥的长度。
-keystore:表示生成的密钥存放位置。
-validity:表示密钥的有效时间,单位为天。
当控制台执行完该命令后,会在bin目录下生成一个名为lmc22的文件,将这个文件复制到项目的根目录下,然后在application.properties中做以下配置:
server.ssl.key-store=lmc22
server.ssl.key-alias=tomcathttps
server.ssl.key-store-password=123456
属性说明:
key-store:表示密钥文件名
key-alias:表示密钥别名
key-store-password:在控制台执行过程中输入的密码
配置完毕后,启动项目,在浏览器输入URL来查看结果(此时URL的协议是https,即URL为 https://主机号:端口号/**)
此时,如果以HTTP的方式访问接口,就会访问失败。这是因为Spring Boot不支持同时在配置中启用HTTP和HTTPS。这个时候可以配置请求重定向,将HTTP请求重定向为HTTPS请求。配置方式如下:

这里首先配置一个TomcatServletWebServerFactory,然后添加一个Tomcat中的Constraint(监听8080端口),并将请求转发到8081上去
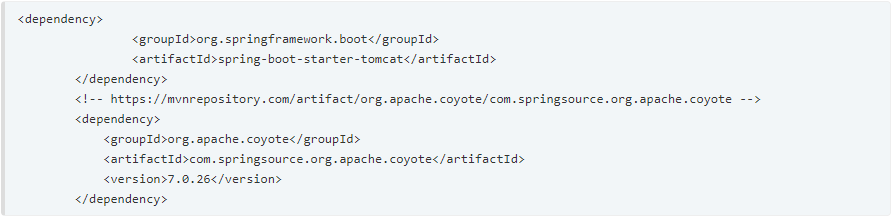
其中,pom.xml所需的依赖如下:
配置完成后,在浏览器输入 http://localhost:8080/,就会自动重定向到 https://localhost:8081/ 上。